Atac cibernetic la Cărturești: site-ul și aplicația au fost oprite. Ce trebuie să știe clienții despre datele cardurilor


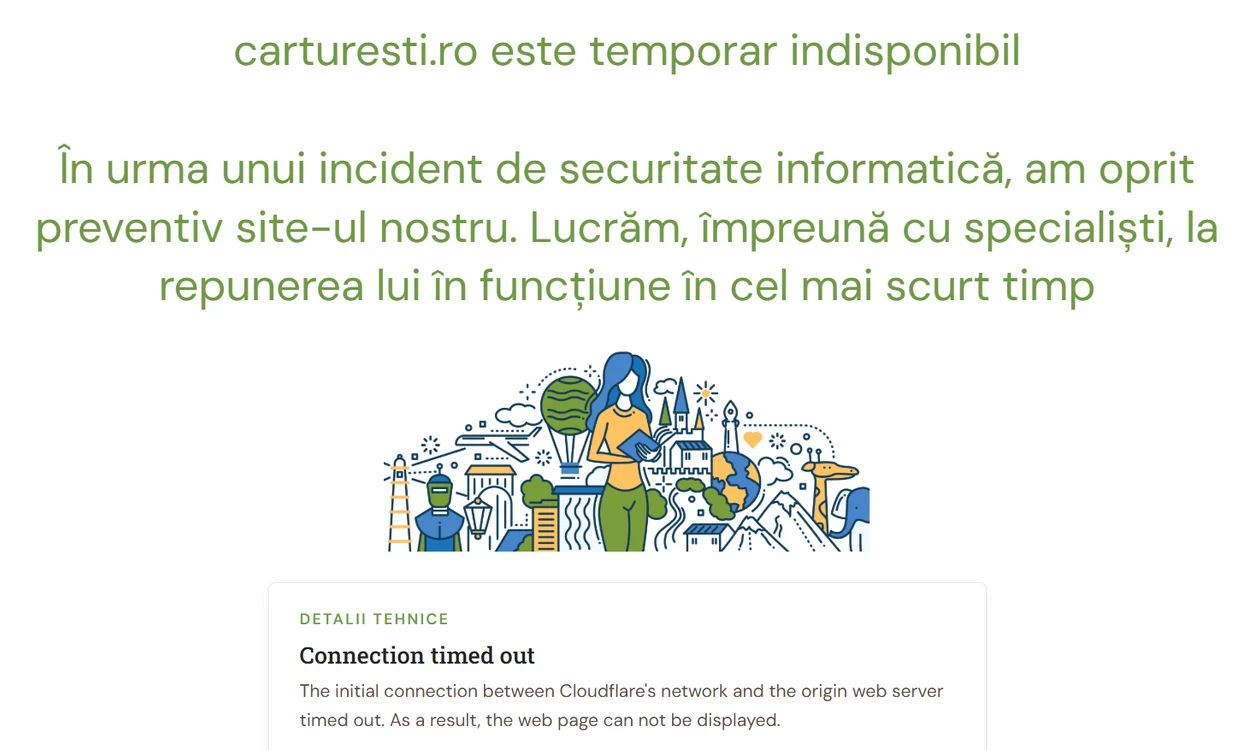
Rețeaua de librării „Cărturești” investighează un incident de securitate informatică. Site-ul carturesti.ro și aplicația mobilă sunt temporar indisponibile. Deși susține că nu există indicii privind compromiterea datelor utilizatorilor, compania le recomandă clienților să își modifice parolele și avertizează asupra eventualelor tentative de fraudă.
„Dacă ai încercat să intri pe site sau să folosești serviciile noastre în aceste zile, ai observat probabil că lucrurile nu funcționează: ne confruntăm cu un incident de securitate informatică, semnalat în data de 22 octombrie, care ne-a perturbat temporar o parte din activitate. Echipa noastră tehnică a luat imediat măsuri de protecție, inclusiv notificarea autorităților competente cu privire la incident și colaborarea cu specialiști externi în securitate cibernetică pentru analiză și remediere”, se arată într-un mesaj oficial transmis clienților joi, 2 octombrie
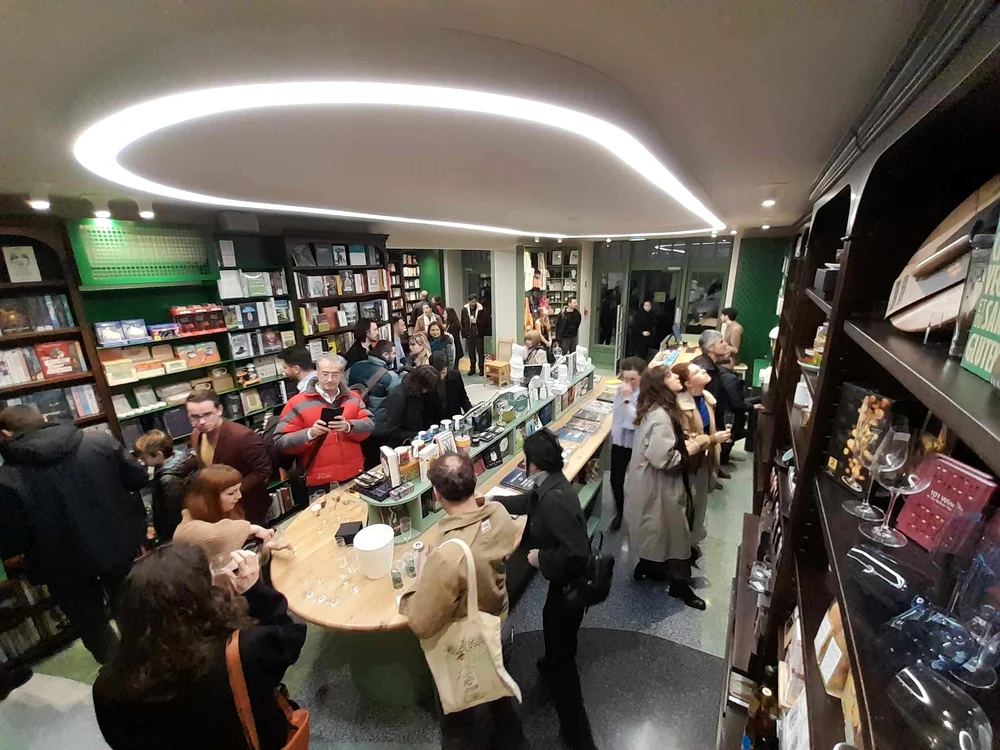
Rețeaua de librării „Cărturești” precizează că, în procesul de investigare a acestui incident, unele servicii au fost suspendate din precauție. Din acest motiv, site-ul carturesti.ro și aplicația sunt temporar indisponibile, iar în librării anumite servicii nu pot fi utilizate.
„Până în acest moment nu avem indicii că datele utilizatorilor au fost accesate sau extrase. Incidentul este încă în curs de investigare și vom reveni cu actualizări pe măsură ce avem mai multe detalii”, se mai arată în mesaj.
Datele financiare, precum datele cardurilor de plată, „nu pot fi afectate, deoarece nu sunt stocate sau procesate în sistemele noastre”, dă asigurări echipa Cărturești:
„Ce este important de știut: Site-ul carturesti.ro și aplicația mobilă sunt temporar indisponibile Librăriile fizice sunt deschise: Plățile cu cardul și numerarul funcționează normal. Temporar, programul de loialitate, emiterea facturilor și utilizarea voucherelor nu sunt disponibile. De asemenea, nu se pot acumula puncte la cumpărături sau folosi punctele din sistem. Voucherele cadou rămân valabile și se prelungesc automat până la finalul lunii decembrie”.
„Nu deschideți linkuri sau atașamente din surse suspecte.Folosiți o parolă distinctă pentru fiecare cont”
Echipa le recomandă clienților atenție sporită la mesajele suspecte și îi sfătuiește să ia măsuri dacă folosesc parola contului Cărturești și pentru alte platforme:
Black Friday la Cărturești: Reduceri pentru minte, suflet și distracție„Atenție la mesaje false: Fiți vigilent(ă) la mesajele care par să vină din partea Cărturești, a firmelor de curierat, a băncilor sau a altor instituții și care vă solicită furnizarea de parole, coduri de autentificare, date de card sau efectuarea unor plăți. Nu deschideți linkuri sau atașamente din surse suspecte”.
„La prima autentificare în platforma carturești.ro, vă recomandăm să vă schimbați parola”
Cărturești a anunțat de miercuri, 28 octombrie, că se confruntă cu un incident de securitate informatică care a afectat o parte dintre serviciile sale online și din librăriile fizice. Problemele au fost semnalate de săptămâna trecută, iar compania a precizat că a luat imediat măsuri pentru izolarea sistemelor afectate și limitarea impactului:
„Din seara de 22 octombrie, ne-am confruntat cu un incident de securitate informatică. Am luat imediat măsuri de protecție, inclusiv izolarea preventivă a unor sisteme. (...) Echipele noastre lucrează, împreună cu specialiști externi, la verificarea și repunerea în funcțiune, pe rând și în condiții de siguranță, a tuturor sistemelor. Am informat autoritățile competente și cooperăm cu acestea”, se arată într-un mesaj postat miercuri pe pagina de Facebook Cărturești.
Echipa Cărurești preciza, în același mesaj, că nu există „indicii că datele utilizatorilor au fost accesate sau exfiltrate”.
„La prima autentificare în platforma carturești.ro, vă recomandăm să vă schimbați parola”, a mai transmis rețeaua de librării.





 Se încarcă comentariile...