Interviu Șeful DNSC: România trebuie să fie pregătită să atace în spațiul cibernetic. „Este o cursă a înarmării”


Dan Cîmpean, directorul Directoratului Național de Securitate Cibernetică (DNSC), a fost invitat la podcastul „Agenda Internațională”, discuția având ca principale teme potențialul României de a deveni o putere europeană în domeniul securității cibernetice, amenințările cibernetice la adresa securității naționale, războiul hibrid desfășurat de Rusia împotriva statelor europene, vulnerabilitățile infrastructurilor critice și impactul inteligenței artificiale asupra securității cibernetice.
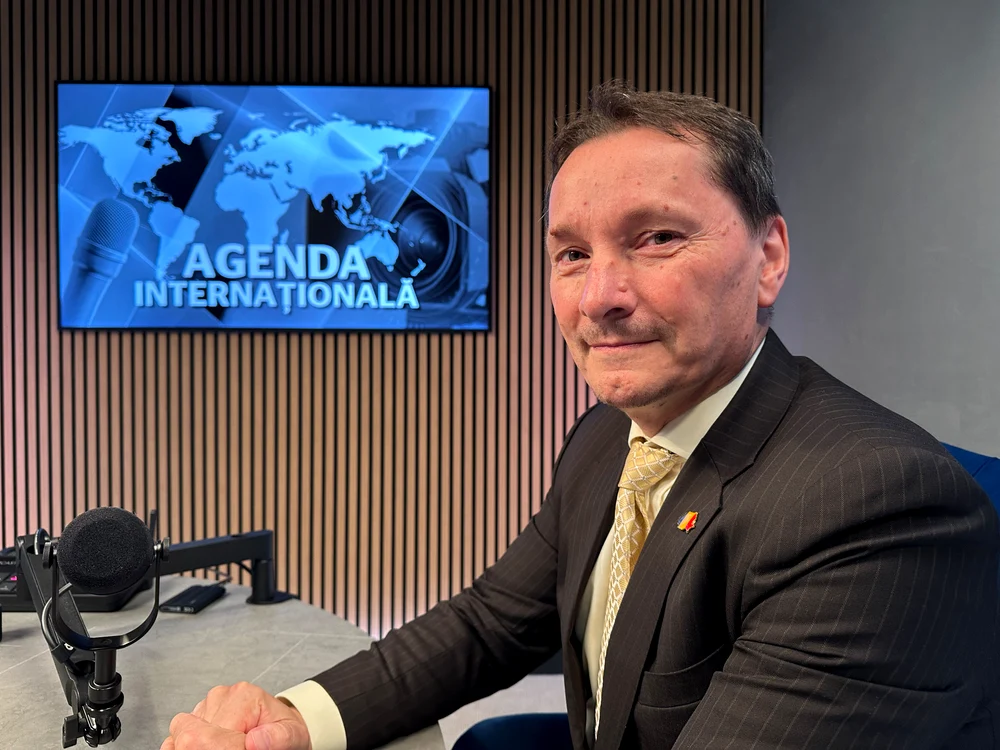
Interviul a abordat, de asemenea, dependențele tehnologice ale Uniunii Europene, provocările privind suveranitatea digitală și rolul României în cooperarea NATO și UE pentru prevenirea și combaterea atacurilor cibernetice.
Șeful DNSC avertizează: „Nu există o organizație imună, nu există infrastructură imună”
Referindu-se la riscurile și vulnerabilitățile cibernetice cu care se confruntă România, directorul DNSC a avertizat că nicio instituție publică sau organizație privată nu este complet protejată împotriva atacurilor informatice. Dan Cîmpean a explicat că, în ultimii ani, accentul s-a mutat de la prevenirea incidentelor către dezvoltarea capacității de recuperare rapidă în urma acestora, concept cunoscut drept reziliență cibernetică. Oficialul a atras atenția și asupra interdependențelor dintre infrastructurile digitale, care pot amplifica efectele unui atac cibernetic.
„Nu există o organizație imună, nu există infrastructură imună, iar în ultimii ani, o pot spune foarte direct, paradigma s-a schimbat. Trecem de la securitate cibernetică, din ce în ce mai mult, spre reziliență cibernetică, mergând pe conceptul că incidentele se vor întâmpla. Până la acest moment nu am avut incidente atât de mari, de complexe și cu efecte în cascadă, astfel încât să ajungem la o situație de criză de natură cibernetică. Au fost incidente majore.
Opinia mea și a Directoratului este că nu numai România, dar și alte țări încă nu estimează suficient de bine interdependențele, cât de mult o organizație depinde de furnizorii ei, astfel încât, la un moment dat, se poate produce un efect în cascadă, mai ales când este vorba de furnizori de componente, de infrastructuri, operatori de infrastructuri critice.
Există riscuri, există vulnerabilități, nu sunt insurmontabile, dar experiența recentă din ultimii doi-trei ani ne arată că orice stat, orice sector este vulnerabil. Ce contează acum este capacitatea noastră, ca organizație sau ca stat, de a restaura rapid acele infrastructuri, acele date, acele servicii digitale și de a reduce cât mai rapid impactul unui astfel de incident care, mai devreme sau mai târziu, se poate întâmpla oriunde. Noi operăm pe conceptul că este o chestiune de când se va întâmpla incidentul în orice organizație, nu dacă”, a declarat Dan Cîmpean.
Cum ar putea România să ajungă într-o criză cibernetică
Referindu-se la scenariul unei crize cibernetice majore în România, directorul DNSC a explicat că aceasta ar presupune afectarea simultană a mai multor sectoare economice critice, cu efecte inclusiv asupra altor state europene.
„Mai multe sectoare economice critice să fie impactate simultan, să existe un efect transfrontalier, un număr mare de organizații, firme, cetățeni, utilizatori impactați simultan și cu un efect care depășește granițele noastre, care impactează încă unul sau două state ale Uniunii Europene. În cazul acesta sunt elementele constitutive pentru o criză de natură cibernetică și atunci, evident, procedurile care sunt deja stabilite la nivel de Uniune Europeană vor fi escaladate, pentru că, într-un astfel de caz, statele vor cere ajutor altor state”, a explicat Cîmpean.
Rusia, China și Coreea de Nord, în spatele unor grupări de hackeri care au vizat România
În ceea ce privește atacurile cibernetice coordonate de actori statali, Rusia, China și Coreea de Nord sunt printre statele asociate unor grupări de hackeri care au vizat România. Cîmpean a explicat și diferența dintre grupările motivate financiar și cele susținute de state, care urmăresc infiltrarea infrastructurilor informatice și obținerea de informații fără a fi detectate.
„În cazul nostru, al României, două dintre cele mai importante sunt APT28 și APT29, ambele cu Rusia în spate. Există la acest moment, din cauza războiului de agresiune a Rusiei în Ucraina, undeva în jur de 80 de grupări de hackeri pro-Rusia și undeva în jur de 150 de grupări de hackeri pro-Ucraina, grupări multinaționale, operând în spațiul virtual.
Grupările de tip APT nu sunt extrem de vizibile, încearcă să persiste în infrastructuri, să infiltreze infrastructuri, să obțină controlul acestora, dar în mod invizibil, și să extragă date sau să execute operațiuni pe o perioadă cât mai lungă, fără a fi detectate.
Au fost și alte grupări asociate cu alte state: Coreea de Nord, China. Aceste tipuri de grupări, de tip APT, sunt foarte profesioniste, foarte capabile, extrem de greu de detectat și de documentat. În mod normal, când faci o atribuire a unui atac cibernetic, este foarte dificil să îl documentezi până la nivelul legăturii cu un anumit stat”, a explicat Cîmpean.
Cum sunt identificați hackerii și ce se întâmplă când un atac cibernetic este atribuit unui stat străin
În ceea ce privește identificarea grupărilor de hackeri și atribuirea atacurilor cibernetice unor actori statali, Dan Cîmpean a explicat că specialiștii pot determina, cu un grad ridicat de probabilitate, cine se află în spatele unui atac prin analizarea metodelor de operare. Directorul DNSC a precizat că cele mai multe incidente sunt provocate de grupări motivate financiar, în timp ce atacurile coordonate de actori statali reprezintă o proporție redusă. În cazul identificării unor indicii privind implicarea unui stat străin, informațiile sunt transmise serviciilor de informații, în principal Serviciului Român de Informații.
„Evident, cu un grad de probabilitate destul de ridicat. Poți observa din metoda de operare, din datele existente, coroborate cu multe date comerciale, date publice în care analiști, cercetători au analizat grupările respective. Comparând cu modul de operare din, să spunem, București, în Pipera, firma X sau firma Y, poți trage concluzia că, într-adevăr, se potrivește cu modul de operare al unei grupări sau alteia. Este o metodologie care îți permite să tragi concluzia că e o probabilitate foarte mare să fie o grupare sau alta.
Dar, încă o dată, cele mai active grupări la momentul acesta sunt grupările motivate financiar, deci grupările de criminalitate informatică. Un număr foarte mic de incidente sunt efectuate de grupările sponsorizate de actori statali sau gestionate, controlate de actori statali.
Acestea sunt domeniu de competență al serviciilor de informații în toată lumea. Este cazul și în România. În momentul în care și noi, la rândul nostru, avem indicații că ar putea fi un actor statal, ne coordonăm foarte rapid și predăm datele și dosarul, ca să spunem așa, către celelalte autorități competente, în principal Serviciul Român de Informații. Dânșii sunt autoritatea națională competentă pe acest domeniu”, a explicat directorul DNSC.
Cîmpean a atras atenția și asupra dificultăților de identificare a autorilor atacurilor cibernetice, în condițiile în care aceștia pot opera din orice regiune a lumii. În acest context, oficialul a subliniat importanța măsurilor preventive, care pot reduce semnificativ riscurile pentru utilizatorii obișnuiți.
„Ce se întâmplă de multe ori sunt hackerii care nu au absolut nicio treabă, nici măcar cu Europa. Operează din Asia de Sud-Est, operează din America de Nord, America de Sud, din orice locație geografică ne-o putem imagina. Este destul de dificil pentru o țară a Uniunii Europene să coreleze datele cu țara respectivă. Este aproape prohibitiv să depui un efort atât de mare încât să identifici, până la urmă, individul care a făcut atacul respectiv.
De aceea, una dintre abordările noastre este exact ca în medicină: prevenție față de tratament, iar o serie de măsuri simple, relativ simple, de igienă cibernetică scutesc de bătăi de cap în 80% din cazuri, 90% din cazuri, utilizatorul standard. Noi tot publicăm ghiduri, recomandări, mai ales către utilizatorii normali, legate de utilizarea de parole. Atenție mare la mesaje primite de la persoane necunoscute, în care suntem îndemnați să verificăm un site pentru o ofertă nemaipomenită, vacanțe, cadouri și așa mai departe, sau prin care ni se cere imperativ să efectuăm o anumită acțiune pe dispozitiv, pe laptop, pe tabletă, pe telefon, să instalăm un program, să accesăm un site.
Tipul acesta de măsuri preventive, în care utilizatorul standard trebuie să fie doar un pic circumspect, prudent, să facă niște verificări simple, suplimentare sau să întrebe un specialist, un prieten sau un coleg, îl scutesc de bătăi de cap în peste 80-90% din cazuri”, a subliniat Cîmpean.
Israelul, la trei ani de la atacul din 7 octombrie. Ambasadorul Lior Ben Dor: „Încă trăim trauma, încă ne simțim amenințați”Dan Cîmpean: România trebuie să fie pregătită inclusiv pentru operațiuni cibernetice ofensive
Referindu-se la posibilitatea ca România să devină o putere în domeniul securității cibernetice, Dan Cîmpean a explicat că există state care și-au asumat explicit dezvoltarea unor capacități cibernetice ofensive și care investesc resurse considerabile în acest domeniu. Directorul DNSC a subliniat că puterea cibernetică a unui stat depinde atât de capacitățile de care dispune, cât și de recunoașterea acestora de către alte state.
„Cu siguranță, da, sunt țări care, prin doctrină, prin politică, prin strategie națională, au declarat ca obiectiv constituirea de capacități cibernetice ofensive. Deci asta au stabilit în mod clar și vizibil, care alocă resurse semnificative, practic nelimitate, acestui domeniu. Sunt și state care nu au astfel de ambiții. Până la urmă, ce contează foarte mult în acest domeniu este recunoașterea pe care ceilalți o dau capabilităților pe care le ai”, a explicat Cîmpean.
Directorul DNSC a arătat că pregătirea specialiștilor în securitate cibernetică presupune atât dezvoltarea capacităților defensive, cât și înțelegerea metodelor de atac. Acesta a oferit exemplul exercițiilor de securitate cibernetică, în care echipele responsabile de protejarea infrastructurilor sunt confruntate cu atacatori etici, care simulează operațiuni reale într-un mediu controlat.
„În lumea cibernetică, de exemplu, când faci exerciții, ai întotdeauna nevoie de un Red Team și de un Blue Team. Deci ai nevoie de o echipă care execută apărarea infrastructurilor, le protejează, le apără de incidente sau izolează incidentele respective, dar ai nevoie și de o echipă de atacatori, atacatori, evident, etici, în mediu controlat, dar care simulează un atacator real.
Tipul acesta de capabilități, exercițiile de orice fel, că sunt la nivel de organizații, de sector, de țară, exerciții de tipul Locked Shields, exercițiu gestionat de NATO și la nivel național coordonat de Ministerul Apărării Naționale, au ambele categorii de experți, cei care fac exclusiv partea de apărare, dar și cei care fac partea de atac. Opinia mea profesională este că cunoștințele sunt cele care fac diferența”, a afirmat directorul DNSC.
În acest context, Cîmpean a susținut necesitatea dezvoltării unei baze de specialiști care să poată fi mobilizați, în condițiile legii, pentru a răspunde unor amenințări cibernetice. Oficialul a precizat că DNSC nu are atribuții în domeniul operațiunilor ofensive, însă consideră important ca România să dispună de expertiza necesară pentru asemenea situații.
„Același tip de cunoștințe, de aptitudini tehnice și nontehnice le pot folosi pentru a proteja. Eu îmi doresc foarte mult pentru noi, nu este obiectivul nostru și nu avem mandat legal pentru așa ceva, dar vreau să avem opțiuni, să avem posibilități, să avem specialiști bine pregătiți, care, dacă va fi nevoie, conform legii, conform Constituției, conform obligațiilor pe care România le are la nivel de Uniune Europeană, la nivel de NATO, să îi putem activa, să îi putem folosi pentru ce va fi nevoie.”
Întrebat explicit dacă România ar trebui să fie pregătită inclusiv pentru desfășurarea unor atacuri cibernetice, directorul DNSC a susținut că asemenea capacități sunt necesare inclusiv pentru descurajarea unor eventuali adversari. Acesta a subliniat însă că operațiunile ofensive reprezintă responsabilitatea structurilor militare, nu a autorităților civile.
„În mod normal, nu sunt militar. Știu că NATO, ca doctrină, are prevăzut răspunsul în cazuri în care sunt atacuri împotriva membrilor Alianței și cred că, în mod firesc, orice țară trebuie să fie pregătită, inclusiv să atace în spațiul cibernetic. Trebuie să fii, ca stat, trebuie să ai capabilitățile, în primul rând, să le folosești ca și capabilități de descurajare, dar în cazul în care, evident, aliații o cer sau formatele în care suntem parte o cer, să poți contribui la acele capacități. Dar, încă o dată, este un domeniu care este domeniul militarilor, nu al autorităților civile”, a declarat Cîmpean.
În ceea ce privește dezvoltarea industriei românești de securitate cibernetică, directorul DNSC a insistat asupra necesității ca România să dispună de specialiști și tehnologii care să poată fi utilizate de stat în situații de necesitate, indiferent dacă acestea provin din sectorul public sau privat.
„Modul în care noi, la Directorat, vedem acest lucru este foarte simplu. Vrem ca industria românească din domeniul cibernetic să ofere aceste capabilități, să le aibă, să le avem la dispoziție. Vrem ca specialiștii noștri, indiferent unde sunt, în ce domeniu și în ce instituție sau în ce tip de organizație publică, privată, să aibă acel bagaj de cunoștințe și acel nivel de cunoștințe de care, dacă va fi nevoie, statul să îl pună la lucru.”
„Este o cursă a înarmării în spațiul virtual”
Discuția a abordat și evoluția războiului cibernetic, în condițiile în care atacurile informatice devin tot mai numeroase, iar grupările infracționale și actorii susținuți de state exploatează vulnerabilitățile infrastructurilor digitale. Dan Cîmpean a descris situația actuală în termeni deosebit de duri, folosind metafora unor „ciupercuțe nucleare” care există deja în spațiul virtual.
România, în fața unui pericol existențial. George Scutaru, la „Agenda Internațională”: „Riscăm să avem 850 km de graniță cu Rusia”„Să știți că, așa cum văd eu lucrurile de la mine din birou și la mine pe ecran, sunt ciupercuțe nucleare în spațiul cibernetic, în spațiul virtual sunt deja, este brutal, fără menajamente. Practic, hackerii, fie că sunt grupări infracționale, fie că sunt actori încurajați de state sau gestionați de state sau controlați de state, nu au niciun fel de scrupule.
Vor exploata orice vulnerabilitate pe care o vor putea găsi, vor efectua operațiuni atât timp cât nu există un factor de descurajare și nu sunt suficient de vizibile consecințele. Practic, vor efectua aceste acțiuni malițioase atât timp cât pot să le execute. Rolul, nu numai al nostru, dar și al specialiștilor care își protejează infrastructurile, este să nu le permitem acest lucru. Deci să ridicăm costul unor astfel de atacuri atât de mult încât fie să îi descurajăm, fie să încerce să-și consume resurse”, a explicat directorul DNSC.
Oficialul a avertizat că intensificarea atacurilor cibernetice reprezintă o tendință care va continua în următorii ani. În opinia sa, inteligența artificială va contribui la complicarea amenințărilor, dar va oferi, în același timp, noi instrumente pentru apărarea infrastructurilor informatice.
„Este, așa cum am spus, efectiv o cursă a înarmării în spațiul virtual. Din fericire, sunt foarte multe soluții disponibile. Din fericire, avem masă critică de specialiști care sunt de partea legii, de partea legitimă a business-ului și își fac treaba foarte, foarte bine și foarte profesionist.
Dar trendul va continua, adică atacatorii nu vor abandona, numărul de atacuri va crește și asta se vede an de an în toate statele, pe toate dimensiunile. Nu scad. Inteligența artificială complică foarte mult lucrurile, pe de o parte, dar oferă și soluții, pe de altă parte. Și cred că vom trăi vremuri foarte, foarte interesante în următorii ani. Nu ne vom plictisi deloc pe domeniul securității cibernetice”, a avertizat Cîmpean.
România își actualizează Strategia Națională de Securitate Cibernetică
Întrebat dacă statul român are voința și viziunea necesare pentru a răspunde amenințărilor din spațiul cibernetic, Dan Cîmpean a făcut referire la procesul de actualizare a Strategiei Naționale de Securitate Cibernetică. Directorul DNSC a precizat că la elaborarea acesteia contribuie atât instituțiile statului, cât și reprezentanți ai mediului privat și academic.
„Ceea ce mă bucură foarte mult, după cum știți, la acest moment, România își actualizează Strategia Națională de Securitate Cibernetică, care este parte a strategiei de securitate națională, mai mare, mai amplă.
Și o pot spune, fiind, ca instituție și ca persoană, unul dintre cei care contribuie la acest efort și la conversația care are loc între instituții, dar și cu mediul privat, cu mediul academic. Cu siguranță, determinarea este acolo.
Vrem să luăm toate măsurile astfel încât să reducem impactul negativ asupra infrastructurilor noastre, asupra economiei, asupra cetățeanului, astfel încât să avem, până la urmă, un spațiu cibernetic sigur, în care business-ul, activitățile normale ale oricărui utilizator legitim să se poată desfășura fără să fie perturbate”, a concluzionat directorul DNSC.





 Se încarcă comentariile...