Mai multe site-uri din România rămân închise, după alerta mondială de securitate cibernetică. Hackerii ar putea accesa ușor servere


Mai multe site-uri din România sunt în continuare indisponibile vineri, 23 octombrie, după alerta mondială de securitate cibernetică declanșată de descoperirea unor vulnerabilități critice în PHP, un limbaj de programare folosit de o mare parte a internetului. Instituții publice, universități și alte organizații au suspendat preventiv unele servicii online, în timp ce administratorii încearcă să securizeze sistemele informatice.
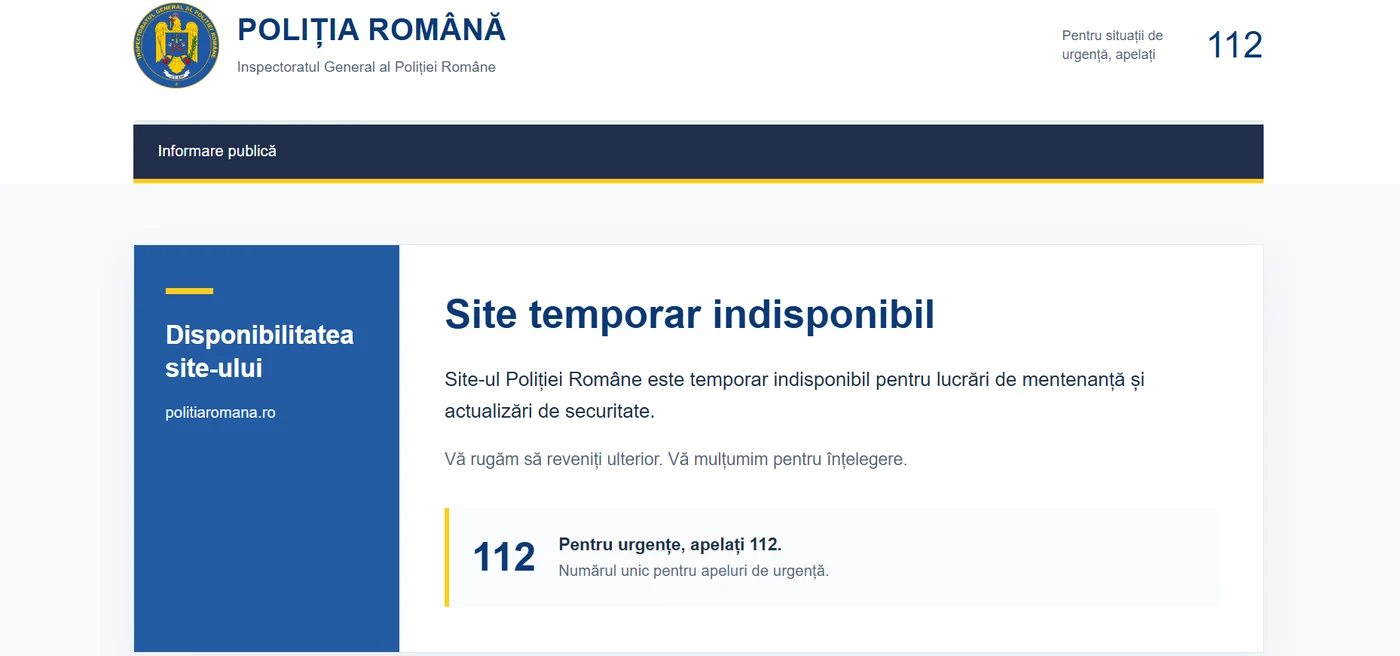
Printre instituțiile care au luat astfel de măsuri se numără Poliția Română și inspectoratele de poliție județene. Potrivit informațiilor disponibile, site-urile au devenit temporar indisponibile pentru lucrări de mentenanță și actualizări de securitate.
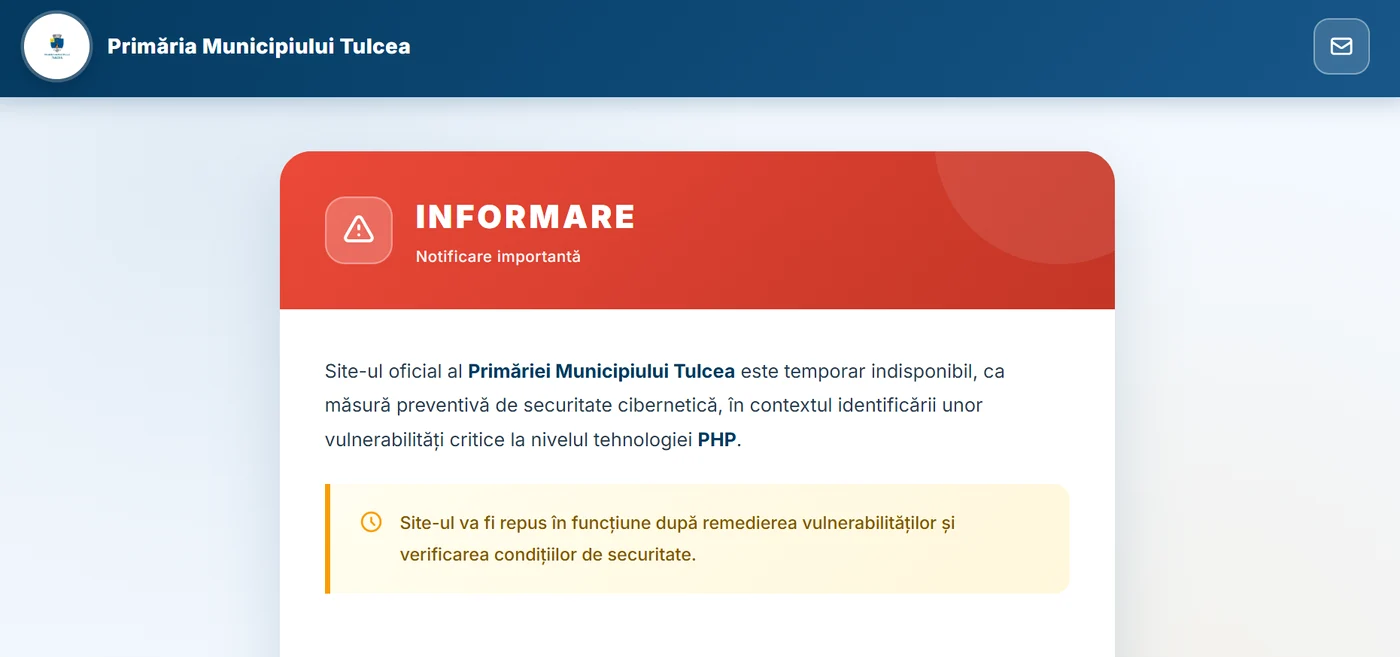
Măsuri similare au fost adoptate de Universitatea Babeș-Bolyai din Cluj-Napoca, unde anumite servicii și aplicații online au fost suspendate preventiv, precum și de Primăria Tulcea, pentru protejarea datelor cetățenilor.
Vulnerabilități critice descoperite cu ajutorul inteligenței artificiale
Alerta a fost declanșată după identificarea a două vulnerabilități critice în PHP, un limbaj de programare utilizat pe scară largă pentru dezvoltarea site-urilor și a aplicațiilor web. Problemele existau de ani de zile și au fost descoperite cu ajutorul inteligenței artificiale.
Vulnerabilitățile ar putea permite atacatorilor să compromită anumite servere și să acceseze informații sensibile. Dezvoltatorii PHP au publicat actualizări de securitate miercuri și au îndemnat utilizatorii să își actualizeze imediat sistemele.
„În România procentul e mai mare pentru că unul dintre limbajele preferate de programare ale instituțiilor, de exemplu WordPress, este preferatul românilor”, a explicat specialistul în securitate cibernetică Mircea Șerdin, potrivit Știrilor Pro TV.
Riscurile nu se limitează la site-urile instituțiilor. Platformele de comerț electronic, aplicațiile școlare și serviciile online pot deveni ținte dacă folosesc sisteme vulnerabile. În funcție de natura breșei și de configurația sistemelor afectate, atacatorii ar putea încerca să fure date personale, să compromită conturi sau să obțină acces neautorizat la infrastructura informatică.
Tentative de atac raportate la nivel mondial
Companiile și guvernele din mai multe țări au început să remedieze vulnerabilitățile după publicarea actualizărilor. Între timp, furnizorii de servicii cloud au raportat o creștere a tentativelor de atac.
Potrivit informațiilor citate în relatările despre incident, compania Cloudflare a semnalat milioane de tentative de exploatare a vulnerabilităților. De asemenea, Amazon a dezvăluit că sistemele sale au fost vizate de încercări de atac care ar fi urmărit să profite de aceste probleme de securitate.
În Europa, mai multe autorități au dezactivat preventiv site-uri, iar în Olanda, site-ul Institutului Național pentru Sănătate Publică și Mediu era, de asemenea, indisponibil joi. Guvernul britanic a raportat perturbări limitate ale serviciilor online.
Specialiștii avertizează că publicarea detaliilor tehnice ale vulnerabilităților poate facilita dezvoltarea unor metode de atac, inclusiv cu ajutorul inteligenței artificiale. Până la aplicarea actualizărilor și verificarea sistemelor, unele servicii pot rămâne temporar indisponibile.






 Se încarcă comentariile...